Tesouro Nacional confirma vazamento de dados e chaves Pix
Acesso não autorizado expôs informações de 30 mil cadastros e cerca de 4 mil chaves Pix
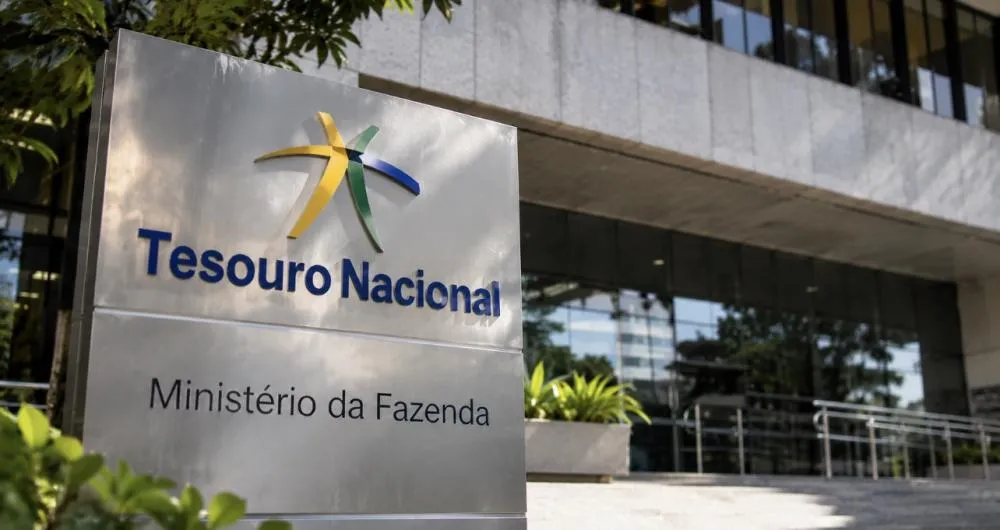
A Secretaria do Tesouro Nacional confirmou um incidente de segurança digital que resultou no acesso não autorizado a informações pessoais de usuários e dados relacionados a pagamentos do governo federal. O episódio foi identificado em 4 de novembro, mas comunicado publicamente na noite de quinta-feira (12).
De acordo com informações divulgadas pelo órgão, o incidente atingiu duas bases de dados diferentes. Uma delas continha aproximadamente 30 mil cadastros de usuários do portal e-Serviços, utilizado para solicitar e acompanhar serviços oferecidos pelo Tesouro Nacional.
Nesse ambiente, foram acessados nomes, números de Cadastro de Pessoas Físicas (CPF) e endereços de e-mail.
A segunda base atingida era utilizada para consultas analíticas internas e armazenava cerca de 4 mil chaves Pix de destinatários de pagamentos realizados pelo governo federal, além de informações relacionadas às transações.
Os números correspondem a conjuntos distintos de registros. Portanto, não é possível afirmar que 34 mil pessoas diferentes foram afetadas, pois não há informação pública sobre eventual sobreposição entre as bases.
Como aconteceu o acesso indevido?
Segundo a Secretaria do Tesouro Nacional, o acesso não autorizado foi identificado pelos mecanismos de segurança e monitoramento da rede.
Após detectar o problema, o órgão iniciou procedimentos de contenção, reforçou o acompanhamento dos sistemas e adotou medidas adicionais de proteção.
Uma investigação técnica também foi iniciada para identificar a origem do acesso e determinar a extensão do incidente.
Até a divulgação do caso, o Tesouro não havia apresentado publicamente a identificação dos responsáveis nem esclarecido todos os detalhes técnicos sobre a forma como ocorreu a invasão.
Existe risco para quem utiliza o Pix?
A exposição de chaves Pix e informações pessoais exige atenção, principalmente porque esses dados podem ser utilizados para construir abordagens fraudulentas mais convincentes.
Criminosos podem tentar se passar por representantes de bancos, órgãos públicos ou instituições financeiras, utilizando informações verdadeiras para conquistar a confiança das vítimas.
Uma mensagem que menciona o nome completo, CPF ou informações sobre pagamentos pode parecer legítima, mas isso não significa que tenha sido enviada por uma instituição oficial.
É importante esclarecer que uma chave Pix, isoladamente, não funciona como senha bancária e não autoriza automaticamente a retirada de dinheiro de uma conta. O principal risco apontado nesse caso está no possível uso dos dados para golpes, tentativas de fraude e engenharia social.
Tesouro afirma que não houve prejuízo financeiro
Em comunicado, a Secretaria do Tesouro Nacional informou que o incidente não provocou impacto financeiro aos cofres públicos e que os sistemas estruturantes do órgão não foram comprometidos.
A instituição também afirmou ter reforçado os mecanismos de vigilância e implementado medidas adicionais de segurança.
O caso foi comunicado à Autoridade Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov), órgãos que atuam na proteção de dados pessoais e na segurança digital da administração pública.
A divulgação pública ocorreu depois dos procedimentos internos de identificação, confirmação, investigação e contenção do incidente, segundo a justificativa apresentada pelo Tesouro.
O que fazer para evitar golpes?
Mesmo sem confirmação de prejuízo financeiro, especialistas em segurança digital recomendam atenção redobrada após incidentes envolvendo informações pessoais.
Entre os cuidados estão:
- Não compartilhar senhas, códigos de autenticação ou informações bancárias por telefone, mensagens ou redes sociais.
- Desconfiar de contatos que utilizem dados pessoais para solicitar pagamentos ou transferências.
- Não clicar em links recebidos de remetentes desconhecidos.
- Não instalar aplicativos enviados por mensagens que prometam resolver problemas relacionados ao vazamento.
- Procurar diretamente os canais oficiais de bancos e instituições públicas em caso de dúvida.
- Conferir regularmente movimentações bancárias e comunicar imediatamente qualquer operação suspeita à instituição financeira.
Também é importante não confiar automaticamente em uma ligação ou mensagem apenas porque o remetente conhece informações pessoais do destinatário.
Como entrar em contato com o governo?
Pessoas que tenham dúvidas sobre o incidente podem procurar o encarregado pelo tratamento de dados pessoais do Ministério da Fazenda por meio da plataforma oficial Fala.BR, utilizada para manifestações de ouvidoria e solicitações de informação ao governo federal.
O acesso deve ser feito diretamente pelo endereço oficial: https://falabr.cgu.gov.br/
A Secretaria do Tesouro Nacional continua investigando a origem e a extensão do acesso não autorizado. Novas informações poderão esclarecer se houve outras consequências além da exposição das bases identificadas.
O episódio reforça a importância da proteção de dados pessoais e da transparência na comunicação de incidentes de segurança digital, especialmente quando envolvem sistemas utilizados pela administração pública.
Sensação
Vento
Umidade